
Персональные данные в публичном облаке
В наши дни отмечается рост популярности всевозможных технологий виртуализации. С одной стороны – это хорошо, так как часть инфраструктуры оказывается в облаке, что позволяет снизить нагрузку на инфраструктуру предприятия. С другой, та самая облачная часть никак не контролируется владельцем информационной системы, поэтому вполне закономерно, что возникают вопросы относительно защиты персональных данных, находящихся в облаке.

Классическая информационная система (без облака)
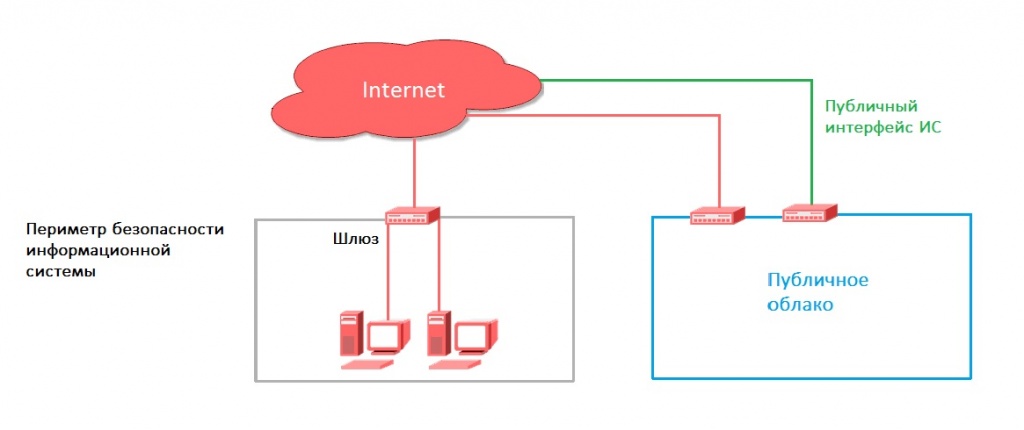
Информационная система с публичным облаком
Приведенные иллюстрации демонстрируют схему информационной системы (ИС) – с публичным облаком и без такового. Обратите внимание, как поменялся публичный интерфейс ИС. В первом случае таким интерфейсом является интерфейс подключения к Интернету. Во втором ИС сначала подключается (через Интернет) к публичному облаку, а обмен данными с Интернетом осуществляется уже по другому интерфейсу. Цвета на схеме предназначены только лишь для обозначения разных ее частей.
Посмотрите на вторую схему. Представим, что в публичном облаке у нас есть сервер, на котором хранятся и обрабатываются персональные данные. С одной стороны, при аренде виртуального сервера владелец ИС получает полный доступ к нему, следовательно, он полностью контролирует этот сервер. С другой, виртуальный сервер работает в среде гипервизора, запущенного на "железе", которое находится в дата-центре. Ни среду виртуализации, ни железо в случае с публичным облаком никак владелец ИС не контролирует (и не должен).